登录社区云,与社区用户共同成长
邀请您加入社区
OK了,又是毫无准备的一场仗,我真是ありがとうございます 凸凸根据前几年传下来的信息,所谓“分析”,就是让你根据情节自行设计,例如如何设计表单等,这类多从实验中出,王老师强调好好做实验一定有他的道理。对于实验一我其实想不出来他会怎么考,索性就把实验顺一遍。但是百分之八十不会考这么细,时间紧张的同学可以把一跳了(反正看了也一知半解的,我也研究不透),直接看后面吧 (。ì _ í。)解释什么是栈溢出漏
漏洞扫描是指基于漏洞数据库,通过扫描等手段对指定的远程或者本地计算机系统的安全脆弱性进行检测,发现可利用漏洞的一种安全检测的行为。在漏洞扫描过程中,我们经常会借助一些漏扫工具,市面上漏扫工具众多,其中有一些常用的,你一定要熟悉。漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息安全领域的一项重要工作,可以帮助企业和组织提高系统的安全性,避免黑客攻击和数据泄露。
信创沙箱/沙盒是一种将沙箱技术与信创战略结合的技术解决方案,用于确保在中国信息技术自主创新背景下,关键信息基础设施和应用系统的安全、稳定和自主可控。信创指的是中国推动信息技术自主可控化,摆脱对国外技术依赖的战略。它涉及软件、硬件、网络安全等多个领域,目标是在关键行业(如政府、金融、能源等)使用自主研发的技术和产品,以增强国家信息安全和网络安全。,通过将程序或进程限制在一个隔离的、受控的环境中运行,
渗透测试就像一面“镜子”,照出了智能家居的“脆弱”,也照见了进步的可能——每一次漏洞的发现和修复,都是向“更安全的智能家”迈进一步。
日前,优必选对外宣布与百度达成合作,将其人形机器人Walker S接入百度文心大模型,共探“AI大模型+人形机器人”创新应用,。在此之前Figure公司与OpenAI合作,发布了首个接入了OpenAI大模型的机器人demo——,作为Figure和OpenAI合作的首批成果在业内引起不小的轰动,AI大模型+人形机器人正掀起下一波技术热潮。那么,从技术角度来看,😗利用Transformer等注意力机
查看cpu个数:负载说明(现针对单核情况,不是单核时则乘以核数)不同load值说明的问题 1)1分钟 load >5,5分钟 load ❤️,15分钟 load 5,5分钟 load >3,15分钟 load 5,5分钟 load >5,15分钟 load >5 短中长
接着上篇文章的分析的结果,在业务需求下这种循环内创建集合对象的使用,优化空间几乎没有了,因为循环内创建map对象,申请空间是避免不了的。所以没有必要将优化目标放到这了。public static void outsideLoop() {List<Map> list = new ArrayList<>();int i = 0;while (++i < 10000000)
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去
从狭义层面来看,是指依托先进的数据处理技术,包括数据采集的全面性、数据治理的规范性、数据分析的深入性、数据关联的精准性以及数据应用的有效性,来直接应对并解决当前网络安全领域所面临的挑战与问题。这一过程不仅为网络安全工作的决策提供了坚实的数据基础与科学依据,还显著区别于传统网络安全模式——传统告警信息已不再是主导分析的核心数据,而是转变为辅助决策的参考信息,体现了网络安全分析重心的深刻转变与升级。而
同时向目标发起海量请求,消耗其网络、计算资源,从而导致服务瘫痪、用户无法访问的网络攻击方式。,适合用于学习、报告、讲稿或者面试准备。内容涵盖定义、原理、危害、利用、工具、防护策略等。:模拟正常用户的行为,攻击Web、API等上层服务。:Mirai、LOIC、HOIC、XORDDoS等。:利用协议漏洞或资源消耗机制,占用服务器处理资源。:制造大量垃圾流量,消耗带宽资源。
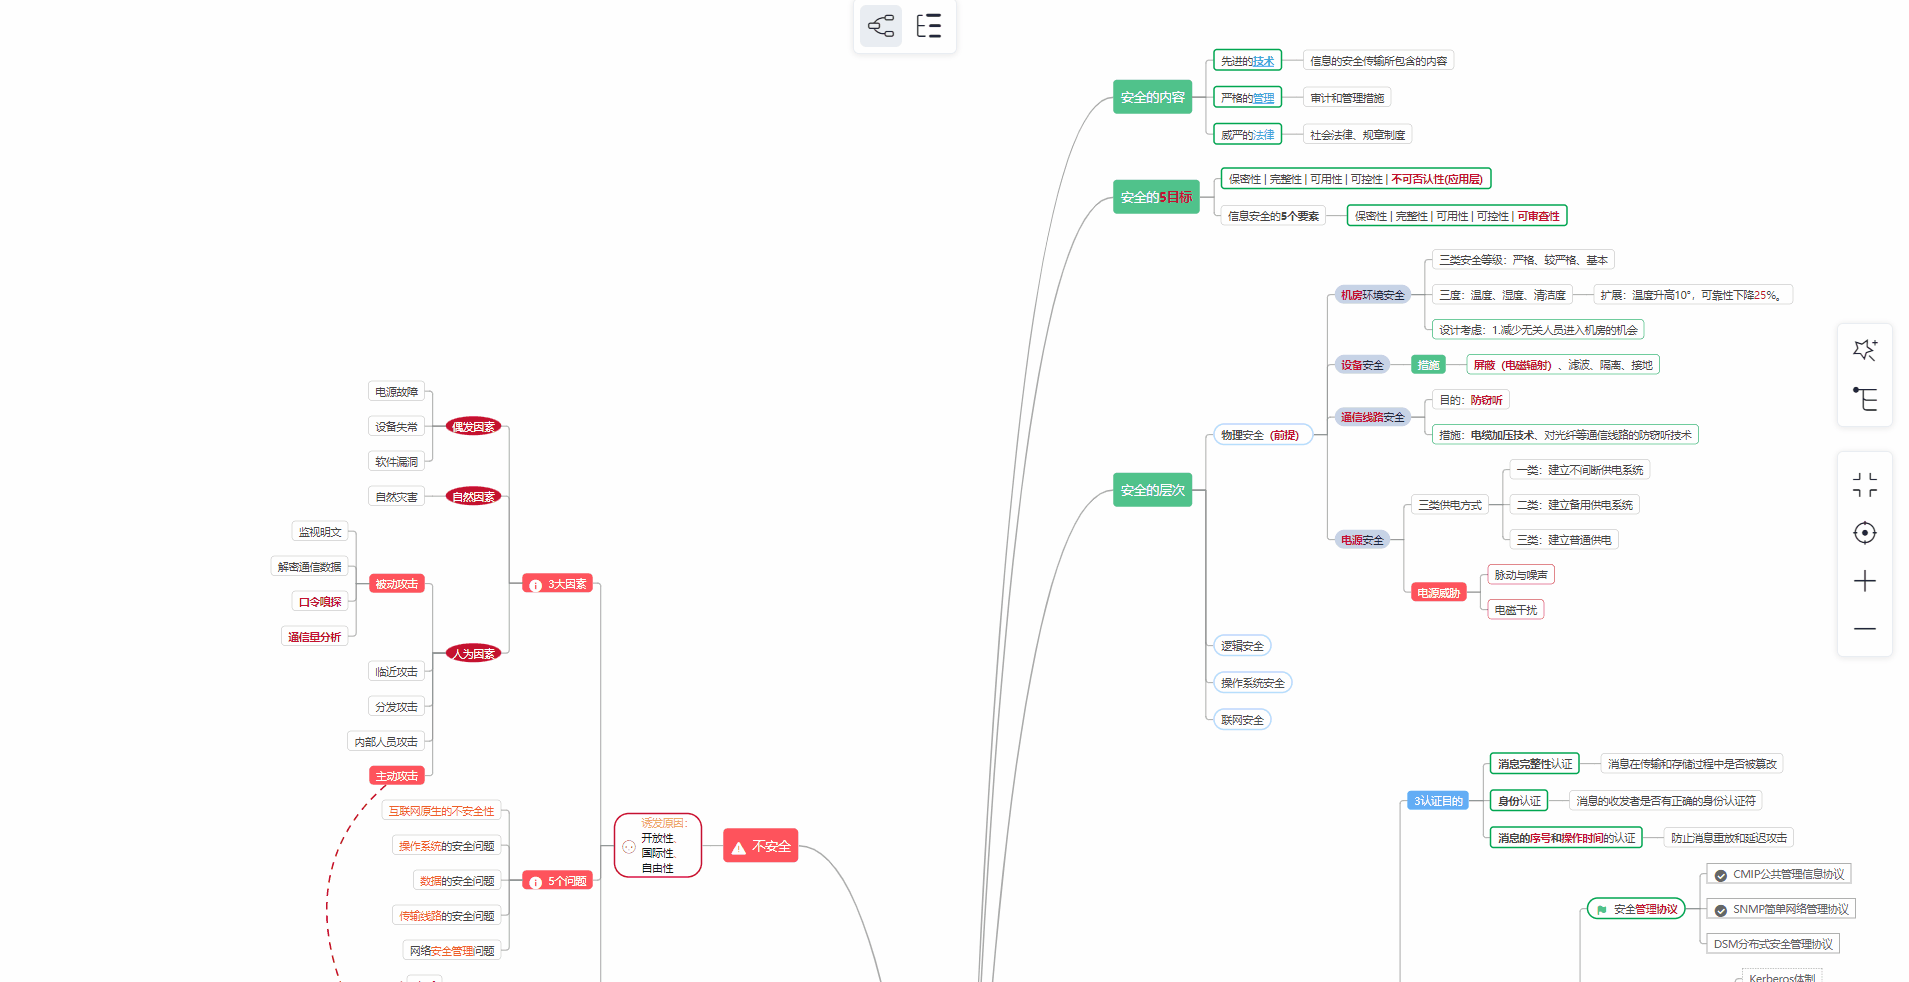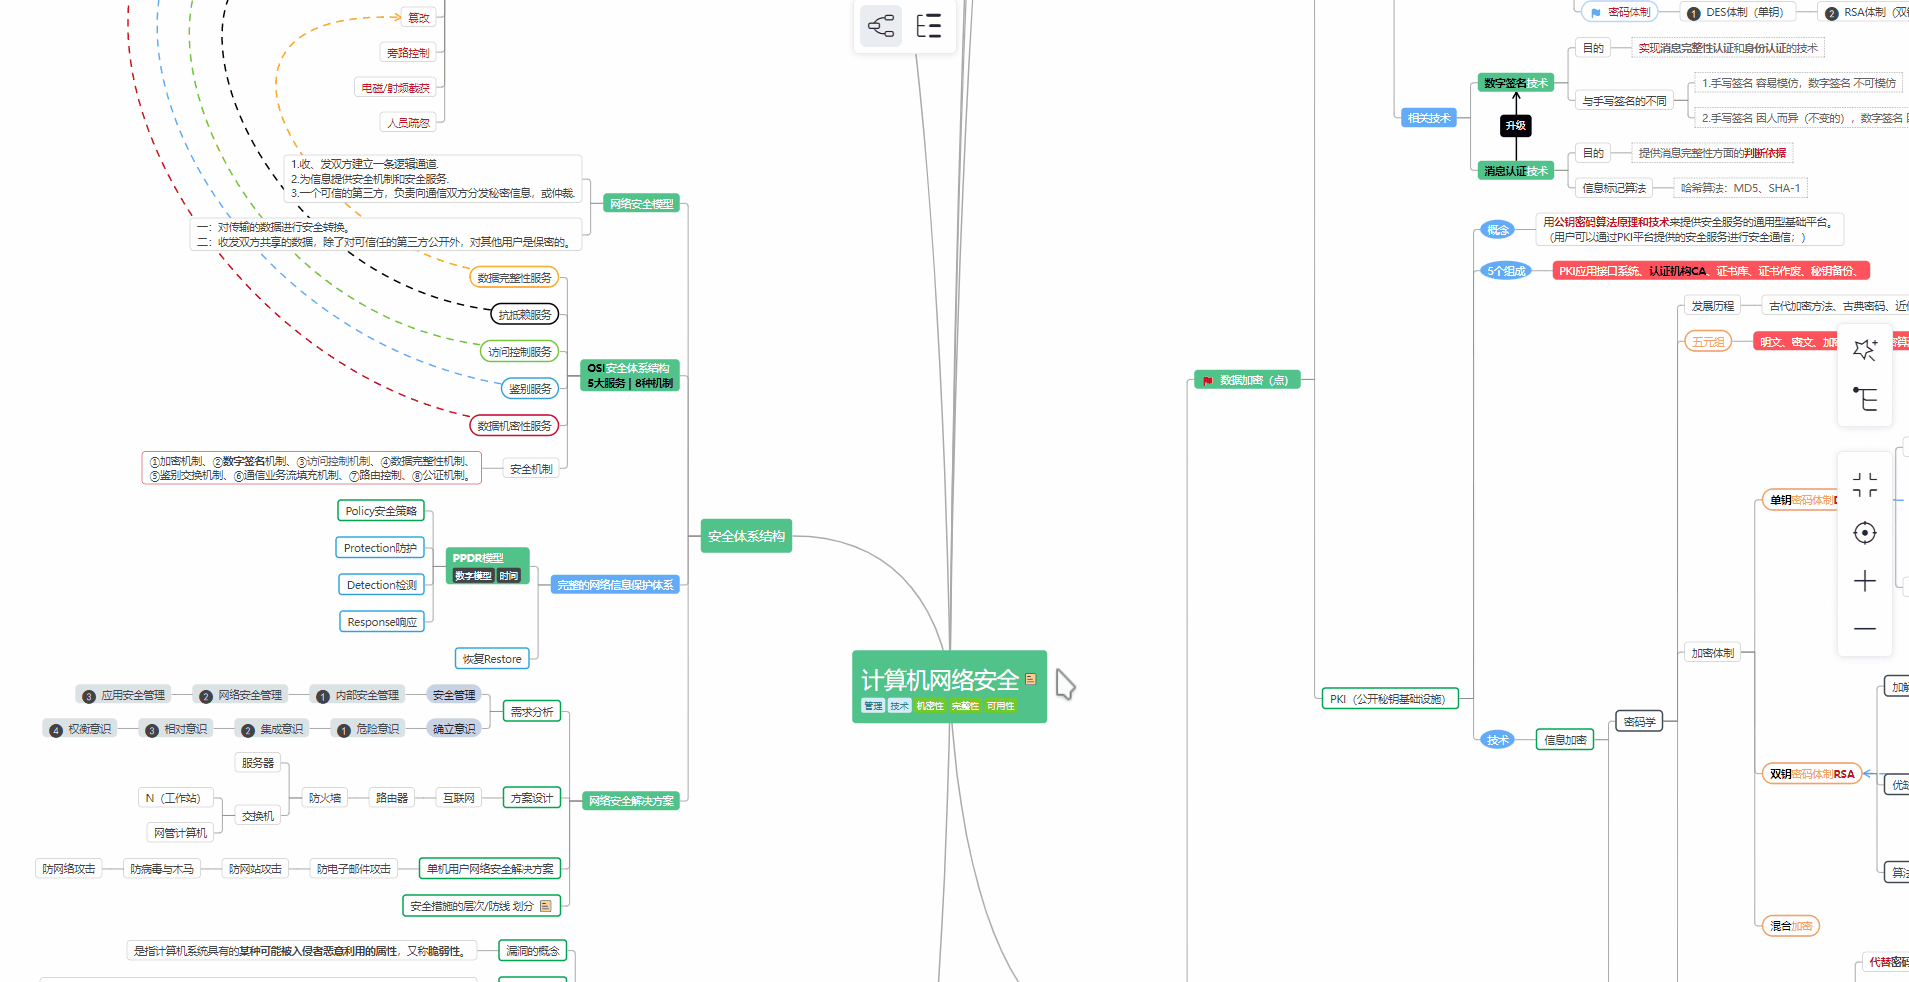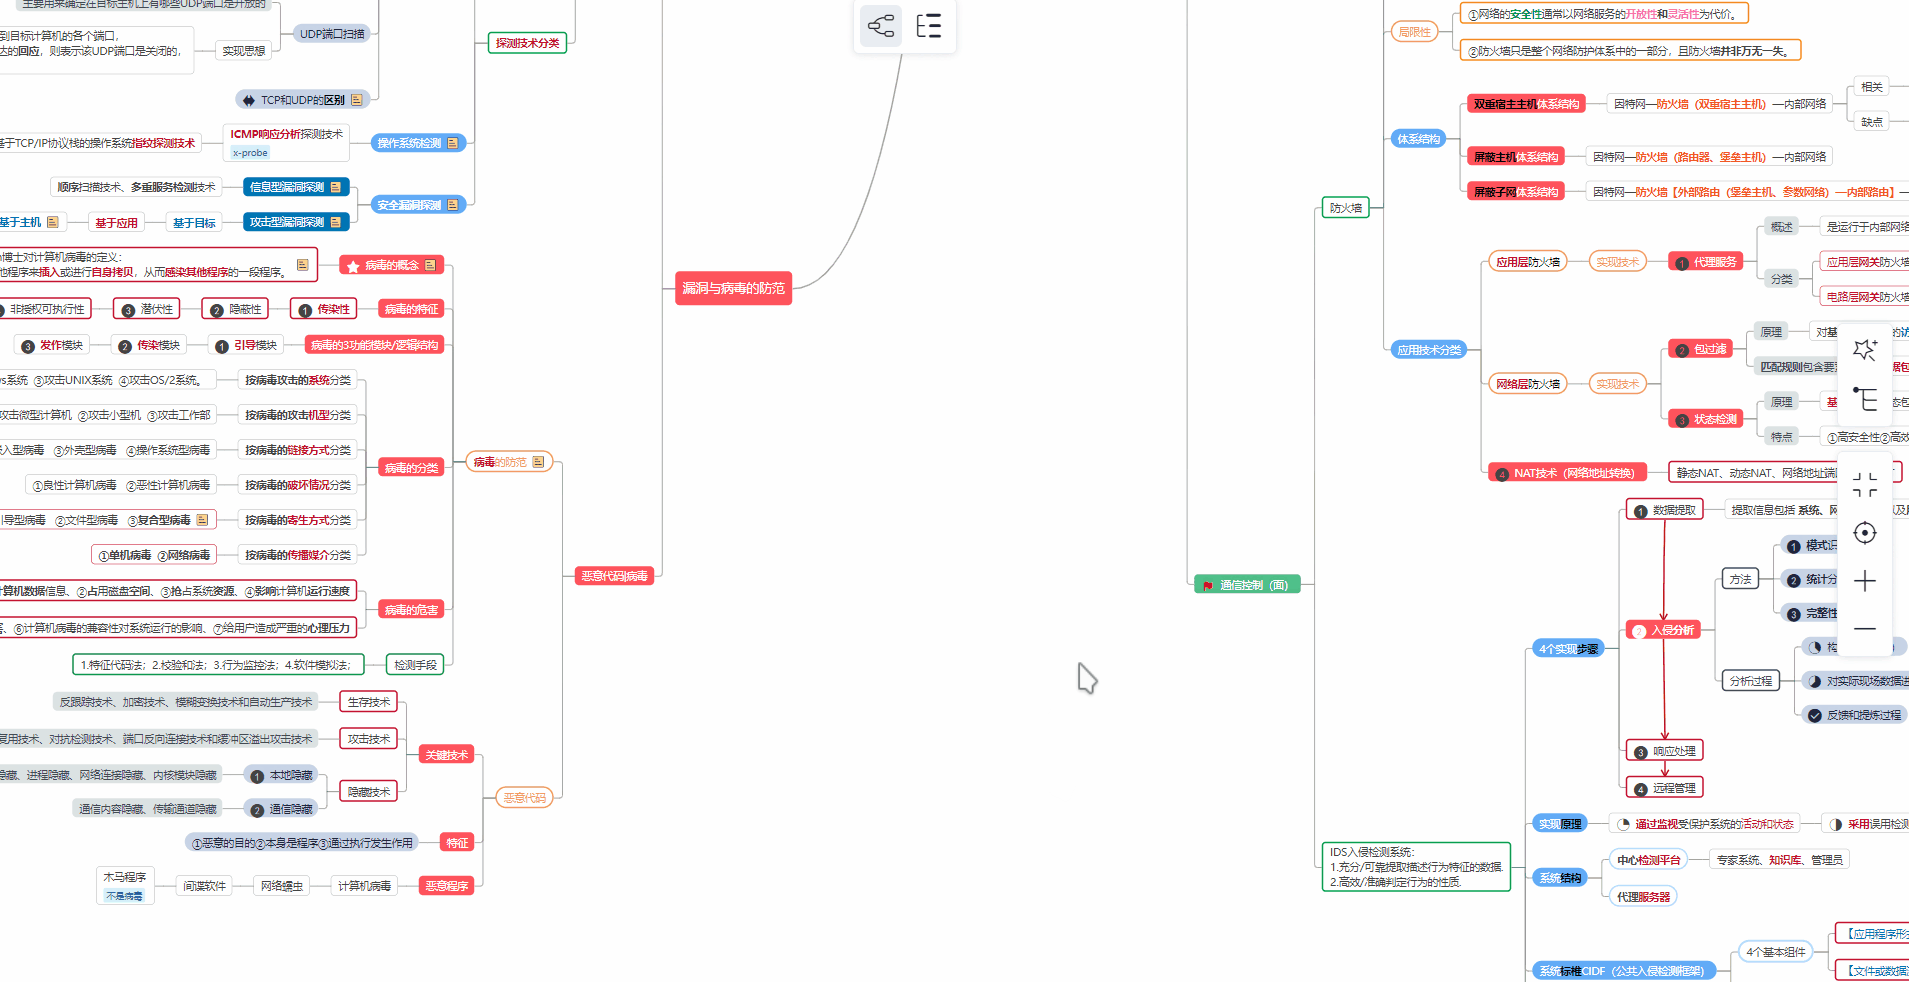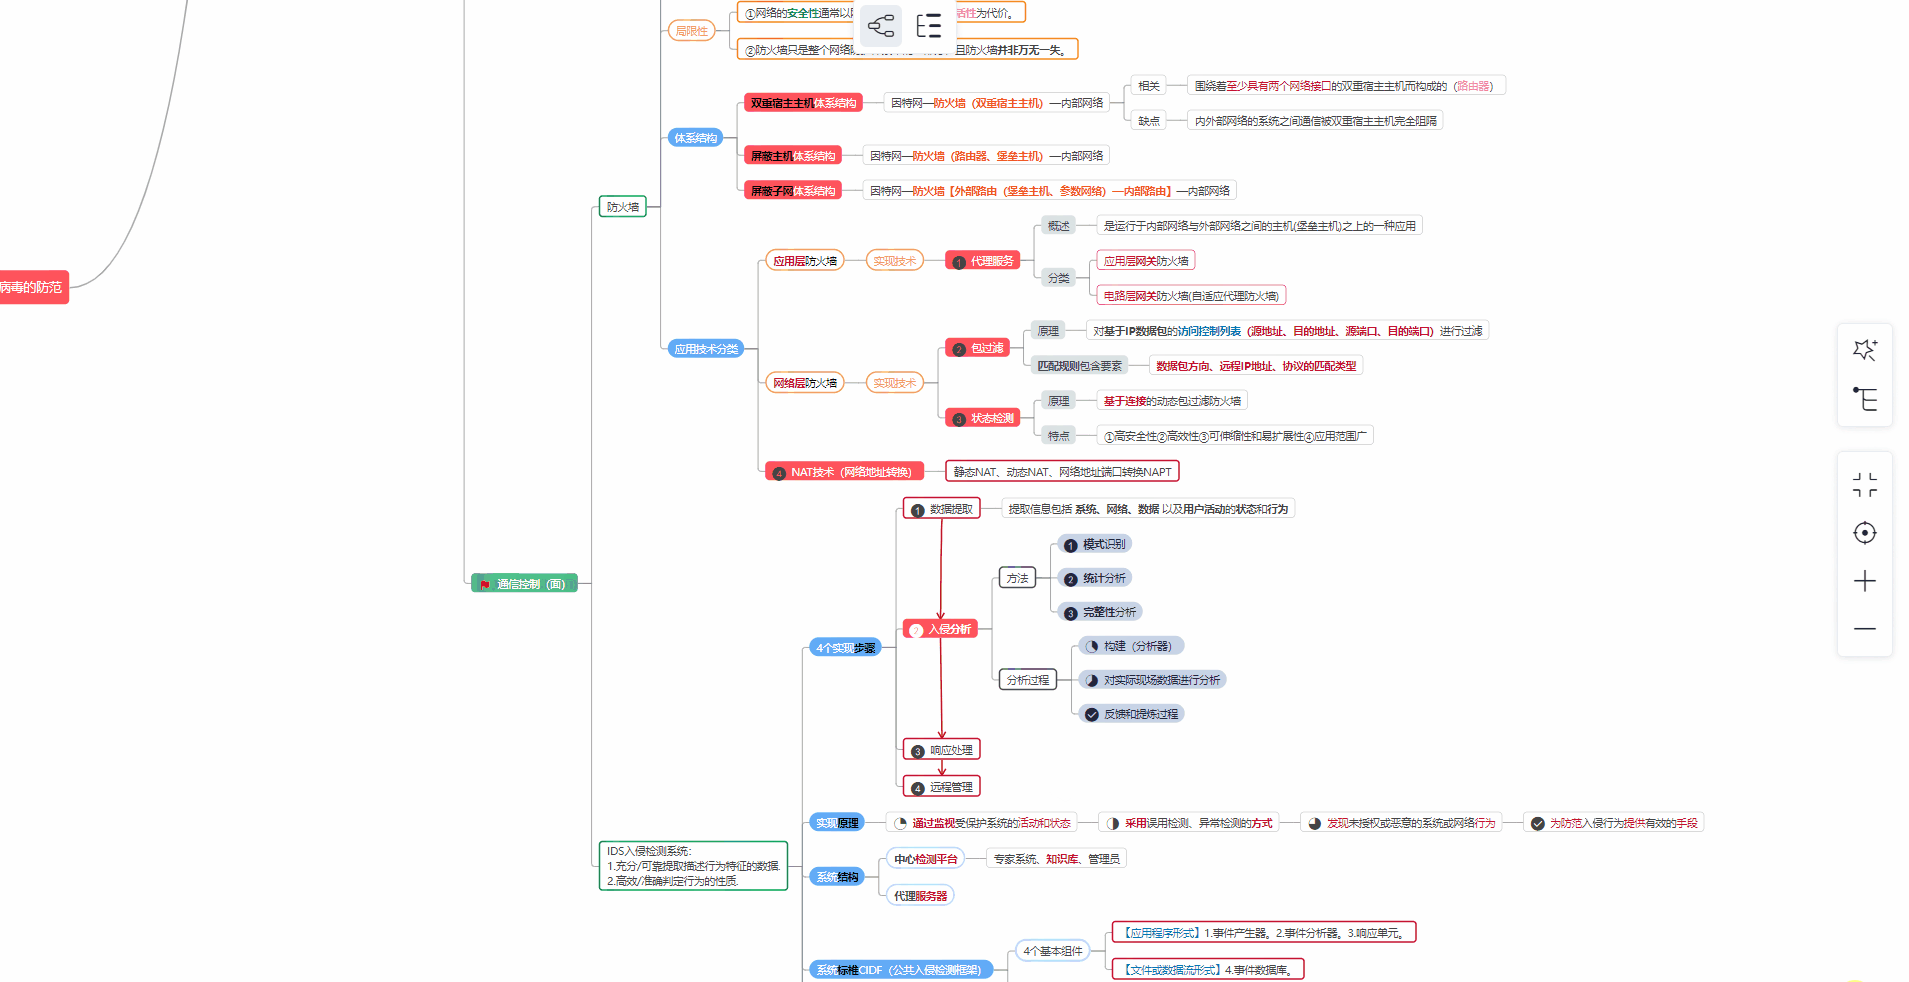
网络安全内容 :网络安全概述对称加密 和 非对称加密 体质数字签名因特网安全协议链路加密 与 端到端加密防火墙二、四种网络攻击四种网络攻击 :① 截获 : 窃听 其它的 通信内容 , 不影响网络通信;② 中断 : 中断 他人 的网络通信;③ 篡改 : 篡改 网络上传输的 报文 , 分组 信息;④ 伪造 : 伪造 虚假 报文 信息 , 在网络中传递;